 newshub
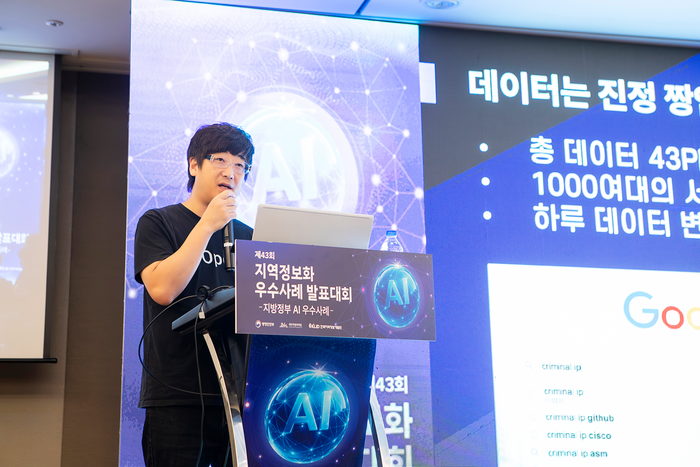
AI스페라가 생성형 AI와 '바이브 코딩' 활용 증가에 따른 보안 위협을 경고했다. 공공서비스 개발 시 권한 관리와 개인정보 노출 방지를 위해 개발 단계부터 운영 단계까지 지속적인 보안 점검이 필요하다고 강조했다.
"AI스페라는 생성형 인공지능(AI)과 '바이브 코딩'을 활용한 공공서비스 개발이 늘면서 권한 관리와 개인정보 노출 등 보안 취약점도 함께 점검해야 한다고 21일 밝혔다. 강병탁 AI스페라 대표는 행정안전부가 개최한 '제43회 지역정보화(지방정부 AI) 우수사례 발표대회'에서 공공부문의 생성형 AI 활용에 따른 보안 위협과 대응 방안을 제시했다."
newshub는 원문 전문을 게재하지 않습니다. 위 요약과 인용은 newshub가 정리한 것이며, 기사 전문과 저작권은 전자신문에 있습니다.