 newshub
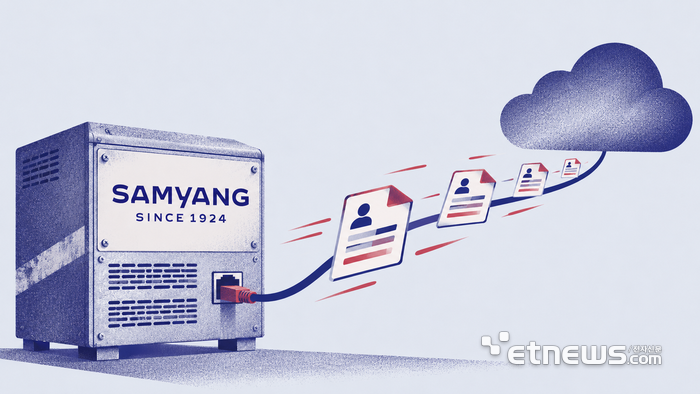
삼양그룹이 데이터 이관 후 방치한 서버를 외부망에 연결해 둔 탓에 임직원 등 약 15만 명의 개인정보가 유출되었다. 해커는 서버의 취약점을 악용해 내부 파일서버에 접속한 뒤 개인정보가 담긴 파일을 탈취했다. 개인정보보호위원회는 삼양그룹 계열사에 과징금과 과태료를 부과하고 서버 관리 업체에 시정명령을 내렸다.
"삼양그룹이 데이터 이관을 마친 서버를 외부망에 연결한 채 방치해 임직원·주주 등 14만9767명의 개인정보가 유출됐다. 이 가운데 8만2750명은 주민등록번호까지 털렸다."
기준일 수집 · 요약·정리 newshub
newshub는 원문 전문을 게재하지 않습니다. 위 요약과 인용은 newshub가 정리한 것이며, 기사 전문과 저작권은 전자신문에 있습니다.