 newshub
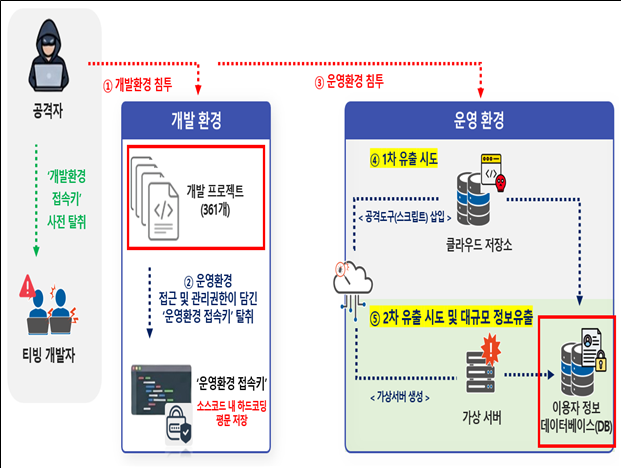
티빙의 개인정보 유출 사고는 개발자의 접속키 탈취와 소스코드 내 접속키 하드코딩 등 보안 허점에서 비롯된 것으로 드러났다. 티빙은 이번 사고를 계기로 보안 투자 확대와 제로 트러스트 보안 체계 구축 등 재발 방지에 나선다.
"티빙에서 발생한 개인정보 유출 사고는 개발자의 접속키 탈취에서 시작됐다. 공격자는 하나의 접속키를 발판으로 개발환경에서 운영환경, 데이터베이스(DB)까지 단계적으로 접근했다. 이 과정에서 접속키 관리와 접근권한 통제, 이상행위 탐지 등 보안체계의 허점이 연쇄적으로 작용했다."
newshub는 원문 전문을 게재하지 않습니다. 위 요약과 인용은 newshub가 정리한 것이며, 기사 전문과 저작권은 전자신문에 있습니다.